Des résultats concrets, pas des promesses.
Missions clients
Infrastructure Kubernetes Défense (KNDS, via UserAdgents)
Défense — mission pour UserAdgents, client final KNDS
Défi
Concevoir et déployer une infrastructure Cloud sécurisée conforme aux exigences du secteur Défense.
Solution
Architecture Kubernetes multi-environnement sur OVH Cloud avec isolation stricte, secrets management via OKMS, GitOps avec ArgoCD, et observabilité complète.
Résultats
- Infrastructure reproductible à 100% depuis le code
- Conformité sécurité Défense validée
- Isolation stricte par environnement (NetworkPolicies, RBAC)
- Pod security durcis (non-root, seccomp, read-only rootfs)
Okeiro — Plateforme FHIR e-Santé (HDS)
Médical / e-Santé
Défi
Déployer une plateforme d'interopérabilité santé FHIR sur cloud souverain certifiable HDS (Hébergement de Données de Santé).
Solution
GKE Autopilot sur GCP souverain S3NS (Thales × Google) avec Helm Chart custom packagant 4 composants FHIR, Workload Identity et zéro credentials statiques.
Résultats
- 4 composants interdépendants orchestrés via Helm
- Zéro credentials statiques (Workload Identity)
- Multi-environnement prêt pour certification HDS
- Cloud souverain S3NS (Thales × Google)
F2R2 — Audit Infrastructure AWS
Édition de logiciels
Défi
Auditer l'infrastructure AWS complète avant mise en production pour identifier les risques bloquants.
Solution
Audit complet en 15 jours : cartographie AWS, scan Terraform (Trivy/checkov), audit sécurité, observabilité et analyse de coûts sur 14 mois.
Résultats
- 14 catégories critiques identifiées
- 82 actions de remédiation priorisées en 4 phases
- -19% de budget projeté grâce aux optimisations
- Livré en 15 jours ouvrés
« Julien a été très réactif, et nous a bien conseillé. Il a bien compris notre besoin et nos enjeux à court, moyen et long terme. Son rapport d'audit et ses conseils sur l'infrastructure AWS nous ont été livrés dans les temps annoncés. Pleinement satisfaits nous continuons avec Julien pour la mise en place des améliorations proposées. »
F2R2 — Plateforme AWS / Kubernetes EKS, puis infogérance
Édition de logiciels
Défi
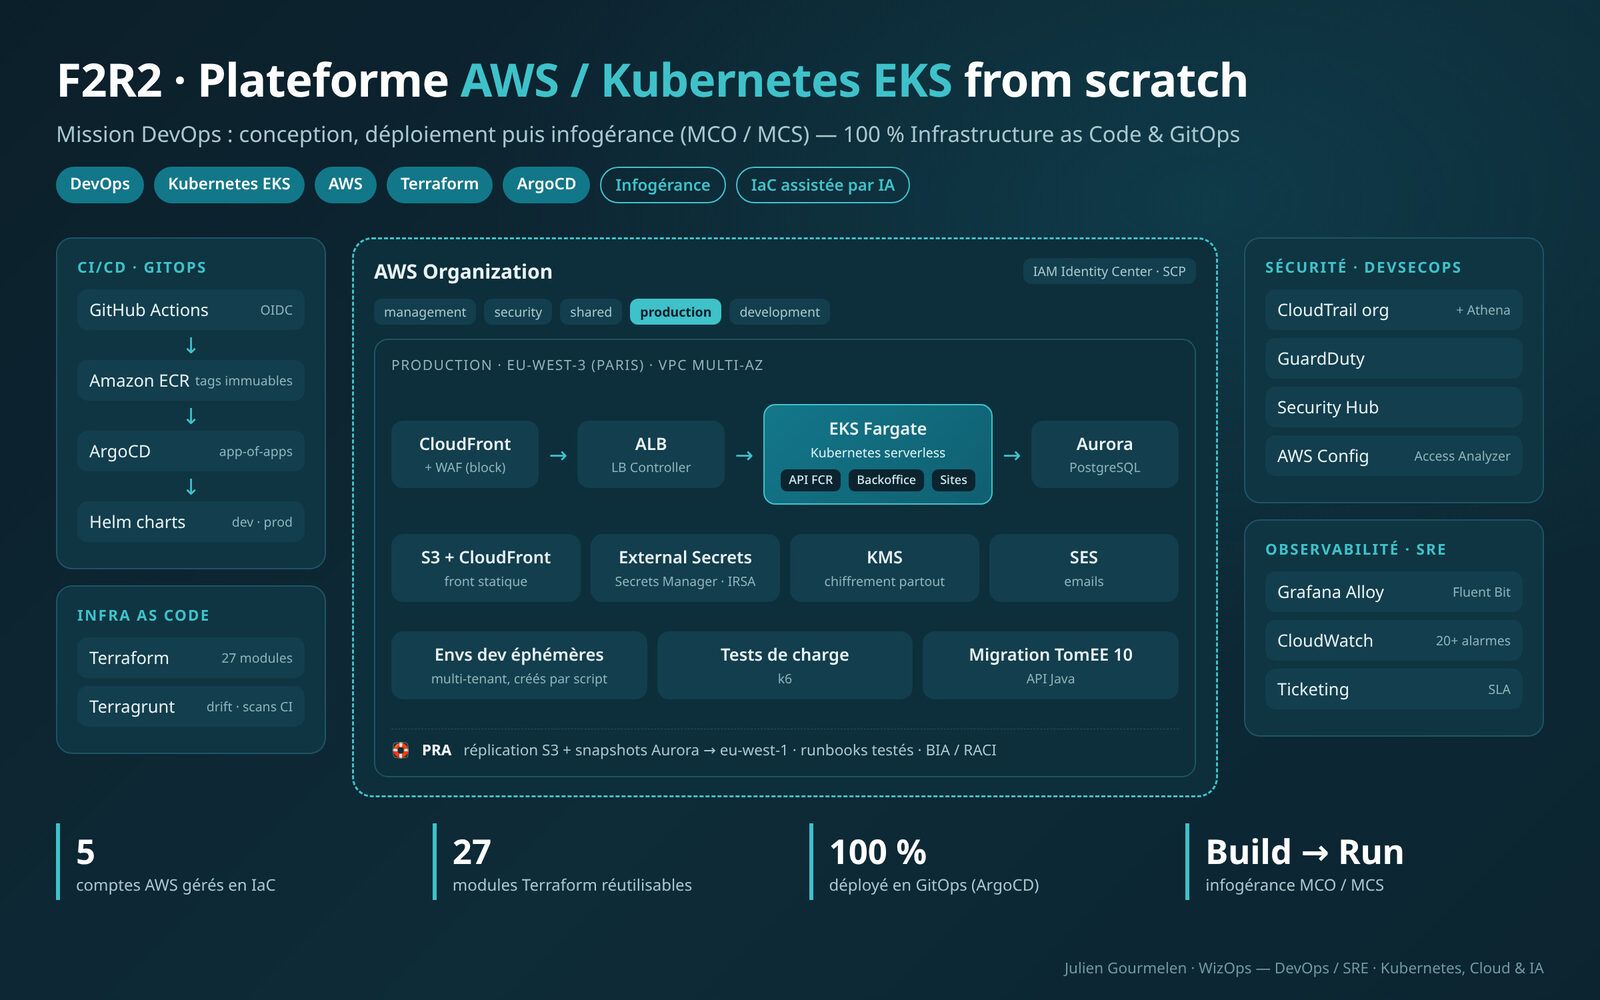
Après l'audit, concevoir et déployer de zéro une infrastructure AWS multi-comptes hautement sécurisée, avec environnements de développement multi-tenant, Kubernetes EKS Fargate et CI/CD complète, puis l'opérer au quotidien.
Solution
AWS Organization de 5 comptes (management, security, shared, production, development) en Terraform / Terragrunt (27 modules réutilisables), EKS Fargate, Aurora PostgreSQL, GitOps ArgoCD (app-of-apps, ApplicationSets), CI GitHub Actions + OIDC, compte sécurité dédié (CloudTrail, GuardDuty, Security Hub), PRA cross-region testé, puis infogérance MCO / MCS.
Résultats
- 27 modules Terraform réutilisables livrés
- 5 comptes AWS gérés en IaC, aucune clé statique en CI
- Multi-tenancy dev automatisé (provisioning en 1 commande)
- Sécurité renforcée : WAF, GuardDuty, CloudTrail, KMS, VPC Flow Logs
- Livré en moins d'un mois
- Opéré en infogérance (MCO / MCS) par l'ingénieur qui l'a conçu
Caast.TV — Expertise Kubernetes AWS EKS
Streaming interactif
Défi
Débloquer rapidement des sujets en production sur une plateforme de streaming interactif temps réel : cluster EKS à mettre à jour, trafic WebSocket concentré sur un seul pod, déploiements en échec.
Solution
Mission courte d'expertise : upgrade du cluster EKS et de ses addons en Terraform, équilibrage de charge gRPC (HTTP/2) entre AnyCable et ses workers via HAProxy et service headless, correction du RBAC Argo Workflows et des erreurs ingress NGINX, sauvegarde et restauration MongoDB.
Résultats
- Cluster EKS et addons à jour
- Temps réel WebSocket stabilisé
- Déploiements débloqués
« Toujours au top. »
IZI SYSTEMS — Rendre la maîtrise de l'infra à l'équipe interne
BTP & Construction
Défi
Sortir d'une infrastructure opérée par l'infogéreur ClaraNet et redonner à l'équipe interne la maîtrise complète de sa plateforme, sur AWS et 100 % en code.
Solution
Nouvelle infrastructure AWS en Terraform (VPC, VPN et bastion, IAM, RDS MySQL, MongoDB Atlas), cluster Kubernetes EKS, charts Helm pour le front et le back, et chaîne GitLab CI qui construit et déploie automatiquement dev, préproduction et production. Le tout transmis à l'équipe, qui exploite désormais sa plateforme en autonomie.
Résultats
- Équipe interne autonome sur sa propre infrastructure
- 100 % Infrastructure as Code
- Déploiements automatisés sur 3 environnements
Hyperline — Infrastructure AWS en Terraform
Éditeur SaaS
Défi
Passer en Infrastructure as Code les ressources AWS non gérées par la plateforme de déploiement existante, stabiliser des pods en production et sécuriser l'accès aux bases de données.
Solution
Ressources AWS en Terraform (IAM, CloudFront, ACM, WAF, CloudTrail, GuardDuty, Kinesis, S3, SES, SNS), investigation et résolution des plantages de pods, bastion SSH déployé avec Ansible pour l'accès aux bases du réseau privé.
Résultats
- Ressources AWS reproductibles depuis le code
- Sécurité renforcée : WAF, GuardDuty, CloudTrail
- Accès aux bases sécurisé par bastion
Epiconcept — OSEA on-premise, y compris hors ligne
Santé publique
Défi
Moderniser et industrialiser le déploiement d'OSEA, plateforme de santé publique d'Epiconcept, pour des installations on-premise chez les clients, y compris en environnement isolé sans accès Internet.
Solution
Portage de l'automatisation Ansible vers Red Hat Enterprise Linux 8 (SELinux, firewalld), mise à jour de Docker et MongoDB, contrôleur de déploiement autonome avec Docker, Ansible et Python embarqués en RPM, registry Docker privé avec autorité de certification interne, MySQL en réplication avec IP virtuelle et stockage partagé GlusterFS. Environnements de dev, formation et recette sur AWS en Terraform.
Résultats
- Installation complète possible sans accès Internet
- Haute disponibilité : MySQL répliqué, frontaux NGINX, GlusterFS
- Mêmes playbooks pour AWS et la production client
- Procédure d'installation documentée de bout en bout
Epiconcept — Automatisation Ansible, santé publique
Santé publique (INSERM, Ministère des Armées)
Défi
Moderniser et automatiser le déploiement d'applications de santé publique sur une infrastructure legacy RedHat.
Solution
Ré-architecture du projet Ansible existant, automatisation du déploiement multi-environnement, CI/CD GitHub Actions, Docker, configuration Nginx et bases MariaDB Master/Slave.
Résultats
- Déploiement entièrement automatisé via Ansible
- CI/CD GitHub Actions opérationnelle
- Migration RedHat 8.0 vers 8.6 réussie
« Dans le cadre d'un projet important et d'utilité publique, nous avons dû renforcer urgemment notre équipe. Julien a très rapidement pris en main le dossier, a régulièrement effectué des points d'avancement et est resté très disponible sur toute la durée de la mission. Son expérience lui a également permis d'émettre plusieurs recommandations plus qu'utiles. »
TEKYN — Infrastructure AWS Multi-Environnement
E-Commerce
Défi
Créer une infrastructure AWS complète (dev/preprod/prod) sous forme d'AWS Organization avec déploiement automatisé d'une application Symfony/React.
Solution
Infrastructure Terraform avec S3, CloudFront, ECS Fargate, ACM, CodeBuild/CodePipeline. Architecture Nginx en sidecar, conteneurisation Symfony/React, gestion des CORS multi-couches et CI/CD GitLab.
Résultats
- Infrastructure AWS Organization 3 environnements
- CI/CD GitLab automatisée (build + deploy ECS)
- CDN CloudFront avec certificats ACM
- Architecture Nginx sidecar conteneurisée
« Julien nous a permis de déployer notre application sereinement avec visibilité et professionnalisme. Je recommande chaudement ses services. »
Metronome — Infrastructure Kubernetes OVH
Édition de logiciels
Défi
Créer de zéro une infrastructure Kubernetes sur OVH Cloud avec monitoring complet et déploiement automatisé via Helm.
Solution
Infrastructure Terraform sur OVH Cloud (Kubernetes, DNS automatique, certificats SSL, Rancher, Ingress Nginx). Charts Helm pour API, SPA, PostgreSQL, Redis. Stack monitoring Grafana/Loki/Prometheus avec exporters Redis et PostgreSQL.
Résultats
- Infrastructure Kubernetes OVH opérationnelle
- Charts Helm pour tous les composants applicatifs
- Monitoring complet (Grafana, Prometheus, Loki)
- CI/CD Octopus Deploy intégrée
« Super mission avec Julien, il a bien compris notre problème alors même qu'il nous était difficile de bien l'exprimer. Il a su nous orienter, tout en prenant en compte les choix initiaux. Il a mis en place une infrastructure sur Kubernetes et Rancher chez OVH grâce à Terraform. La communication est excellente avec un compte rendu journalier qui permet d'ajuster le tir si besoin. Sans aucun doute, nous souhaitons continuer à travailler avec lui. »
La Capsule — Formation DevOps Expert
Éducation & E-Learning
Défi
Concevoir et réaliser une formation DevOps expert pour enrichir l'offre pédagogique d'un bootcamp tech reconnu.
Solution
Conception d'un programme de formation couvrant les stacks DevOps clés (AWS, Docker, Kubernetes, Ansible, Terraform) avec pédagogie active, exercices pratiques et supports de cours. Accompagnement dans l'intégration au cursus existant.
Résultats
- Programme de formation DevOps expert livré
- Couverture complète : Cloud, conteneurs, IaC, orchestration
- Supports pédagogiques et exercices pratiques
- Intégré à l'offre de formation La Capsule
Cardiologs — DevOps Monitoring Azure
Édition de logiciels / MedTech
Défi
Améliorer l'observabilité d'une infrastructure Kubernetes Azure et résoudre des problèmes de performance sur les bases de données PostgreSQL.
Solution
Upgrade et configuration de l'agent Datadog sur Kubernetes/Helm/Azure, analyse de performance PostgreSQL (Azure Database vs OnPremise), résolution de problèmes de restauration de dumps, mise à jour CI/CD Jenkins.
Résultats
- Monitoring Datadog complet sur Kubernetes
- Métriques PostgreSQL remontées et analysées
- Benchmark Azure Database vs OnPremise livré
- Pipeline CI/CD Jenkins modernisé
Padam Mobility — GitOps Kubernetes Multi-Cloud
Transports
Défi
Mettre en place les bonnes pratiques GitOps pour un environnement de production Kubernetes et déployer une nouvelle infrastructure OVH.
Solution
Expertise Kubernetes AWS, bonnes pratiques GitOps (Kubernetes/Terraform/ArgoCD), développement Terraform pour infra OVH, Charts Helm pour environnements de développement bout-en-bout avec restauration BDD et DNS automatique.
Résultats
- Best practices GitOps documentées et implémentées
- Infrastructure OVH déployée via Terraform
- Environnements dev bout-en-bout automatisés
- PoC orchestrateur Prefect livré
Earny SA — Migration GCP vers AWS
Ressources humaines (Suisse)
Défi
Migrer l'intégralité de l'infrastructure de GCP vers AWS sans interruption de service.
Solution
Migration complète avec Terraform IaC, clusters EKS multi-env, ArgoCD GitOps, GitHub Actions CI/CD, stack monitoring Prometheus/Grafana/Loki, sécurité OIDC/IAM.
Résultats
- Migration sans downtime
- Infrastructure AWS sécurisée (OIDC + IAM)
- GitOps avec ArgoCD
- Monitoring complet déployé
Nos produits
WizStatus
En productionPlateforme SaaS de monitoring agentless et status pages. Surveillez la disponibilité de vos services (HTTP, SSL, DNS, Ping, Ports, BDD, WebSocket, gRPC) avec alerting temps réel.
- 10+ types de monitoring
- Alerting push & email temps réel
- Dashboard analytique
- Architecture multi-tenant
WizArmor
BientôtSolution de scanning de sécurité pour les infrastructures Cloud et Kubernetes. Audit automatisé, détection de vulnérabilités et recommandations de remédiation.
- Scanning automatisé d'infrastructure
- Détection de vulnérabilités
- Recommandations de remédiation
- Rapports de conformité
MongoAdmin
En productionClient MongoDB desktop natif, écrit en Rust, sans Electron. Gérez vos bases de données MongoDB sans ligne de commande, avec une interface rapide et intuitive.
- Client desktop natif (Rust)
- Gestion complète des collections
- Requêtes et agrégations visuelles
- Multi-connexions